正在加载
显示标签为“HIPS”的博文。显示所有博文

使用组策略实现基本的HIPS功能(二)

| 2008年4月11日星期五

CreditDKMILAN副本

前几天一直忙着得很,又是大作业又是自传,愁死人了

终于有时间把这个写完了

首先是组策略的写法

环境变量

%USERPROFILE% 表示 C:Documents and Settings当前用户名

%ALLUSERSPROFILE% 表示 C:Documents and SettingsAll Users

%APPDATA% 表示 C:Documents and Settings当前用户名Application Data

%ALLAPPDATA% 表示 C:Documents and SettingsAll UsersApplication Data

%SYSTEMDRIVE% 表示 C:

%HOMEDRIVE% 表示C:

%SYSTEMROOT% 表示 C:WINDOWS

%WINDIR% 表示 C:WINDOWS

%TEMP% 和 %TMP% 表示 C:Documents and Settings当前用户名Local SettingsTemp

%ProgramFiles% 表示 C:Program Files

%CommonProgramFiles% 表示 C:Program FilesCommon Files

支持的通配符

? 表示任意单个字符

* 表示任意多个字符

**或*? 表示零个或多个含有反斜杠的字符,即包含子文件夹

常用的设置
更多...

禁止在特定目录下运行可执行文件

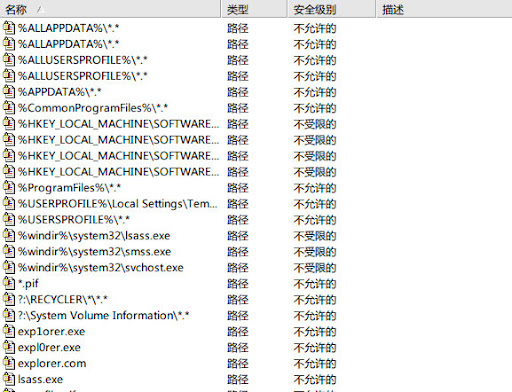
%USERSPROFILE%\*.* 不允许的
不允许在用户目录“X:\ Documents and Settings\用户名\”下运行文件
%USERPROFILE%\Local Settings\Temporary Internet Files\*?\*.* 不允许的
不允许在用户的IE临时文件目录“Temporary Internet Files”下运行文件
%ProgramFiles%\*.* 不允许的
不允许直接在系统盘下的Program Files根目录下运行文件
?:\System Volume Information\** 不允许的
不允许在任何盘符的系统还原文件夹及其子目录下运行文件
?:\RECYCLER\** 不允许的
不允许在任何盘符的回收站文件夹及其子目录下运行文件
%CommonProgramFiles%\** 不允许的
不允许在系统盘下“Program Files\Common Files”及其子目录下运行文件
%ALLAPPDATA%\*.* 不允许的
不允许在“All User\ Application Data”下运行文件
%ALLUSERSPROFILE%\*.* 不允许的
不允许在“C:\Documents and Settings\All Users”下运行文件
%APPDATA%\*.* 不允许的
不允许在“当前用户\Application Data”下运行文件
%ALLUSERPROFILE%\「开始」菜单\程序\启动\*.* 不允许的
不允许自启动
?:\Program Files\**QQ\*\CustomFaceRecv\** 不允许的
?:\Program Files\**QQ\*\image\** 不允许的
不允许在QQ的表情及图片文件夹下运行文件
%SYSTEMROOT%\Config\*.* 不允许的
不允许在Config文件夹下运行文件
%SYSTEMROOT%\system32\config\**
%SYSTEMROOT%\system32\driver\** 不允许的
不允许在config和driver文件夹下及其子文件夹下运行文件
%USERPROFILE%\Cookies\*.* 不允许的
不允许在Cookies下运行文件

禁止运行指定文件

你可以把常见的病毒的可执行文件添加进去

但是必须先添加下面三个不受限的规则

C:WINDOWSExplorer.exe 不受限的 保护正常的Explorer.exe进程运行

C:WINDOWSnotepad.exe 不受限的 保护正常的记事本程序

C:WINDOWSregedit.exe 不受限的 允许运行注册表编辑器

C:WINDOWSRTHDCPL.EXE 不受限的 允许运行声卡管理程序

C:WINDOWSRTLCPL.EXE 不受限的 允许运行声卡管理程序

C:WINDOWSsystem32csrss.exe 不受限的 保护系统正常进程

C:WINDOWSsystem32ctfmon.exe 不受限的 保护正常的输入法进程

C:WINDOWSsystem32logonui.exe 不受限的 保护系统正常的注销关机

C:WINDOWSsystem32lsass.exe 不受限的 保护系统正常进程

C:WINDOWSsystem32msconfig.exe 不受限的 保护系统启动项配置程序

C:WINDOWSsystem32notepad.exe 不受限的 保护正常的记事本程序

C:WINDOWSsystem32regsvr32.exe 不受限的 保护系统组件注册程序

C:WINDOWSsystem32rundll32.exe 不受限的 允许正常rundll32.exe进程

C:WINDOWSsystem32services.exe 不受限的 保护系统正常进程

C:WINDOWSsystem32smss.exe 不受限的 保护系统正常进程

C:WINDOWSsystem32spoolsv.exe 不受限的 保护正常的打印机进程

C:WINDOWSsystem32svchost.exe 不受限的 允许正常svchost.exe进程

C:WINDOWSsystem32taskmgr.exe 不受限的 保护任务管理器进程

C:WINDOWSsystem32winlogon.exe 不受限的 允许正常winlogon.exe进程

C:WINDOWSsystem32wuauclt.exe 不受限的 保护系统自动更新进程

C:WINDOWSwinhelp.exe 不受限的 允许运行hlp格式的帮助文件

C:WINDOWSwinhlp32.exe 不受限的 允许运行hlp格式的帮助文件

然后你就可以随意添加了,比如

系统文件模仿秀,哎….可怜了这些Cosplayer

Expl0rer.exe,Explorer.exe,scvhost.exe,sv0host.exe,svch0st.exe,svchost.exe,svohost.exe,rundll.exe,rundl132.exe,rundl1.exe,rundll32.exe,smss.exe,lsass.exe,windows.scr……..

之所以可以把这些敏感的文件名加入是因为绝对路径的优先级高,所以系统会优先考虑系统文件夹的“不受限”规则,然后才是下面的不允许规则!

马甲爱好者

*.Jpg.exe,*.txt.exe,*.bmp.exe,*.mp3.exe,*.gif.exe,*.png.exe,*.doc.exe,*.xls.exe,*.ppt.exe,

其他的一些杂项

*.pif(pif是Dos下的可执行文件,Windows环境下根本没有任何用处如果出现绝对有问题)


 关于具体的设置就到这里了,各位看官完全可以充分发挥自己的想象力
 

如果你喜欢本文,把它分享到 Twitter / 校内 / 鲜果 / Digg
或者把它收藏到 Delicious

使用组策略实现基本HIPS功能(一)

| 2008年4月7日星期一

CreditDKMILAN副本


前言-关于HIPS与组策略


HIPS,即Host Intrusion Prevent System 主机入侵防御系统。HIPS是一种能监控你电脑中文件的运行和文件运用了其他的文件以及文件对注册表的修改,并向你报告请求允许的的软件。如果你阻止了,那么它将无法运行或者更改。HIPS是以后系统安全发展的一种趋势,只要你有足够的专业水平,你可以只用HIPS而不需杀毒软件。但是HIPS并不能称为防火墙,最多只能叫做系统防火墙,它不能阻止网络上其他计算机对你计算机的攻击行为。


HIPS或许很多人都不熟悉,但是其实现在国产杀软中大肆宣扬炒作的“主动防御”概念都跟HIPS多少有点关系,也就是说目前很多杀软都举报了基本的HIPS的功能,但某些杀软主动防御的实力如何这里就不加以评述了。

其实,我们常见的软件中,也有不少产品真正的具备了比较完整HIPS功能的杀软,非常荣幸的是其中就包括中国的微点(Mirco Point)。另外一家则是McAfee。这一类杀软最大的特点是通过指定详细的规则来防御病毒入侵或者运行,而不是在入侵之后查杀。如果把传统杀软如卡巴,红伞,诺顿,金山等等比做外功刚猛的少林和尚,那么McAfee或者微点就好像是一个以柔克刚的太极高手。


Hips其实听起来很高深,但实际上我们用Windows系统自带的组策略软件就可以实现基本HIPS功能。所谓组策略(Group Policy),顾名思义,就是基于组的策略。它以Windows中的一个MMC管理单元的形式存在,可以帮助系统管理员针对整个计算机或是特定用户来设置多种配置,包括桌面配置和安全配置。譬如,可以为特定用户或用户组定制可用的程序、桌面上的内容,以及“开始”菜单选项等,也可以在整个计算机范围内创建特殊的桌面配置。简而言之,组策略是Windows中的一套系统更改和配置管理工具的集合。


说到组策略,就不得不提注册表。注册表是Windows系统中保存系统、应用软件配置的数据库,随着Windows功能的越来越丰富,注册表里的配置项目也越来越多。很多配置都是 可以自定义设置的,但这些配置发布在注册表的各个角落,如果是手工配置,可想是多么困难和烦杂。而组策略则将系统重要的配置功能汇集成各种配置模块,供管理人员直接使用,从而达到方便管理计算机的目的。


简单点说,组策略就是修改注册表中的配置。当然,组策略使用自己更完善的管理组织方法,可以对各种对象中的设置进行管理和配置,远比手工修改注册表方便、灵活,功能也更加强大。


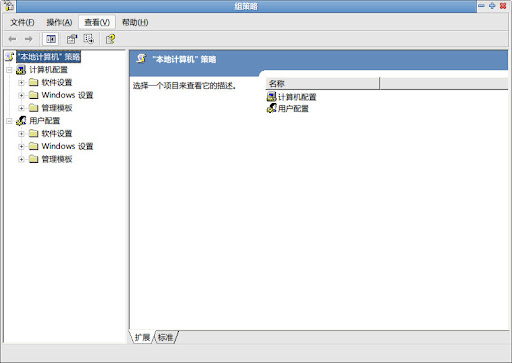
组策略编辑器的命令行启动:点击开始菜单-运行-输入gpedit.msc。然后单击“确定”按扭即可启动Windows XP组策略编辑器。(注:这个“组策略”程序位于“C:WINNTSYSTEM32”中,文件名为“gpedit.msc”。)


如果你喜欢本文,把它分享到 Twitter / 校内 / 鲜果 / Digg
或者把它收藏到 Delicious

“裸奔”者必备的15种工具

| 2008年3月19日星期三

CreditDKMILAN副本


系统安全系列博文之一

网络是天堂,这里有你想要的一切。
同理可证,
网络是地狱,这里有你不想要的一切。


通常情况下,作为一个受人敬仰的裸奔者,在自身技术过硬的情况下,还需要称心应手的工具,才能游刃有余的行走在天堂与地狱的边缘。因为真实情况往往是这样:你不仅要保证自己电脑在裸奔的情况下不受攻击,还要应付朋友亲戚的电脑出现的各种各样的离奇状况,更糟的是,有时还不能不同意别人玩弄你的爱机。

以下就是15件“裸奔”者的极品装备

1. Regedit.exe
注册表编辑器

我把这个大家都知道的东西放在首位正是为了突出这个工具的重要。注册表是系统的核心级的信息数据库,很多工具的功能都是基于注册表来实现的。在这里我们可以做的事情实在是太多了,在此无法一一列举。

2. gpedit.msc
组策略编辑器
 这个工具是仅仅在XP的Professional版本中才有的,HOME版不包括此工具。

组策略把对系统的一些更改以更加容易理解记忆的方式提供给用户。对于“裸奔”者,我们可以在这里进行一些系统级的策略限制,限制某些可执行文件的运行。这也可以说是另外一种实现Hips的另类方法。关于用组策略实现简单的Hips,请参考DKMILAN™即将推出的《空手道:用组策略实现简单的Hips》

3. IceSword
冰刃!大名鼎鼎的冰刃!
在安全界IceSword的名气绝对不亚于卡巴,诺顿等杀毒软件。通过冰刃我们可以实现系统的进程,端口,内存模块,启动项,服务,驱动,文件,注册表,Hook,BHO。冰刃属于驱动级别的监视,基本上全部你想看到都能给你展现出来,病毒木马无处可逃。
IceSword最大的问题就是名气过大,导致现在遭到了诺顿一样的“礼遇”,很多病毒木马都会在发作时尝试破坏IceSword。

4. Syscheck
冰刃完美替身-强大而好用的Syscheck
基本可以认为是和IceSword一个重量级的优秀软件。同时由于名气不如IceSword,基本不存在树大招风的问题。而且在进程的内部模块查看上个人认为比IceSword做的更好。


5. Netstat
最简单的网络状态监控
在你没有其他查看网络端口程序的时候,netstat命令可以帮你解燃眉之急。

6. Autoruns
这是个详细到BT的启动项检测和管理工具
你不知道你电脑有多少东西是随着系统一起启动的?不要看Msconfig了,它可以让你看见的太少了。试试这个工具,估计你都不知道你的电脑会有如此之多的程序,模块,服务,XXXXX和你的XP“同生共死”。

7. Unlocker
轻量级的删除工具。
当你删除不了文件的时候,很可能是因为有其他程序正在使用这个文件,导致这个文件无法被删除。使用Unlocker可以找到挂着这个文件的程序,然后把它们的联系解除,这时候自然就可以随意删除文件了。
如果还有Unlocker删除不了的文件,可能是因为内存中的模块调用关系过于复杂了,或者是因为这个木马的制作者过于敬业了,设置了多个监视关系的进程,这个时候就需要我们的重量级的删除工具XDelBox登场了。

8. XDelBox
十分暴力的删除工具
釜底抽薪,语出北齐魏收《为侯景叛移梁朝文》:“抽薪止沸,剪草除根”
XDelBox的基本原理就是临时建立一个简易系统,在重启时进入这个系统把你看着不爽的文件删除掉。由于了没有了操作系统的关联,基本所有的文件都可以被干掉。

9. SSM(System Safety Moniter)
霸道的HIPS系统监控
这是个很不适合初学者使用的安全工具,一个Hips模式的安全防护的软件。他的强大足以让任何杀毒、防毒、杀马、防火墙软件全部下岗,但是它的霸道的控制方式恐怕会吓到很多初学者,毕竟刚刚开始时,运行任何程序都会弹出封锁框,需要自己手动去解除的保护会让很多人1分钟之后就把这个“垃圾”从自己电脑中撵出去

10. WindowsPE
Windows Preinstallation Environment (Windows预安装环境)

很多人看到这个估计会崩溃,咋连这个都有啊。但是有的时候WindowsPE的确是必不可少的工具,删除文件,扫描磁盘,更改密码,杀毒杀马。毕竟这是一个安全而干净的系统环境。现在很多病毒都流行破坏winlogon,阻止安全模式的进入,当你进入不了安全模式时,试一试这个吧

11. Hijackthis
细致而全面的系统分析员
列出你系统所有可能出现问题的敏感地段,进行扫描,并把扫描的结果呈现出来并输出到日志文件。这个工具可以很好的帮助我们分析并修复系统存在的问题,不过前提是你能看懂Hijackthis的扫描日志

12. SREng
类似Hijackthis和其他autoruns等其他检测软件的综合版本。
SREng即可以做检测,输出日志,也可以更改系统的启动配置等等设置,而且有比较友好的图像界面。

13. 360安全卫士
360现在在中国现在也算是家喻户晓了
不要骂我,但是对于初学者来说360真的是不错的。功能有过于庞杂之嫌,但有很多还是很实用的,而且360对于木马与流氓软件的检测做的的确是数一数二的。关键是当你想偷懒时,试一下360也是不错的选择,如果360解决不了我们再出马也不迟啊

14. Filemon
文件使用状态监测软件
监测当前系统中被使用的文件,我们可以看出有没有不干不净的东西在背地里运行,或者在传输我们的私人文件。当我们删除一个文件时,也可以看到是哪个进程偷偷又重新生成了这个文件,剩下就是顺藤摸瓜,找到源头,咔嚓~

15. Ghost
常在河边走,哪有不湿鞋,天天裸奔者,必有崩溃时
敢于做裸奔者的人,必定是对自己电脑有着较高的支配欲的人,希望电脑按照自己的意愿表现出它应有的性能和外观。他一定花了很多时间来配置自己的机器,使它足够的方便,强大,美观,个性化。那么一旦系统真的挂掉,那么重新把电脑回复到原来的状态可不是一个容易的时间…….所以为了还是未雨绸缪,在把新系统配置好之好,做个镜像,以防万一吧~

以上就是DKMILAN™总结出来的“裸奔”者的十五大防身利器,对于每一个希望自己电脑的资源不被杀毒软件所吞噬的人来说,他们都是必不可少的工具。善用上面的工具,你的爱机基本可以保证在轻装前行的同时百毒不侵~

如果你喜欢本文,把它分享到 Twitter / 校内 / 鲜果 / Digg
或者把它收藏到 Delicious